Sécurité des données et IA
Connecter vos données à l’IA est devenu facile. Le faire en sécurité reste un métier.
Avant de confier les données de vos restaurants à un assistant IA, préparez les accès, les permissions et la maintenance nécessaires à un usage professionnel.
Un assistant qui compare les ventes de vos restaurants, explique une baisse de marge ou prépare un résumé de la semaine : les usages de l’IA deviennent concrets pour les groupes de restauration.
Il est désormais possible de construire une première démonstration rapidement. Quelques connexions, des données accessibles, et l’outil commence à répondre.
Mais avant de lui confier les informations de tout votre groupe, une question mérite autant d’attention que la qualité de ses réponses : à quoi lui avez-vous réellement donné accès ?
Quand le prototype devient un outil du quotidien
Tout commence par un test sur un restaurant. Le résultat plaît, alors on ajoute les autres établissements. Un responsable demande un accès. Puis un deuxième. Quelques semaines plus tard, l’outil sert à préparer les réunions de direction.
Entre-temps, le compte utilisé pour les essais a conservé ses droits étendus. Une clé personnelle est restée dans un fichier de configuration. Personne n’a clairement repris la responsabilité des mises à jour.
Le problème apparaît lorsque l’usage devient professionnel, mais que les accès et la maintenance restent ceux d’un prototype.
Expérimenter avec des données fictives et des permissions limitées permet d’avancer vite. Le passage aux données réelles doit devenir une étape explicite, avec une revue de l’architecture, des accès et des responsabilités.
Lire les chiffres ne nécessite pas de pouvoir les modifier
Un assistant chargé de comparer les ventes n’a généralement pas besoin de modifier la caisse. Pour analyser le coût du personnel, il n’a pas besoin de changer les plannings.
Pourtant, le compte utilisé pour connecter ces logiciels peut disposer de tous ces droits.
OWASP désigne par « excessive agency » le risque lié à des fonctions, des permissions ou une autonomie trop larges pour la tâche confiée à l’IA. Écrire « ne modifie jamais les données » dans une consigne n’équivaut pas à retirer techniquement le droit de les modifier. Les restrictions doivent être appliquées dans les systèmes connectés.
La lecture seule reste elle-même un accès à encadrer. Un responsable peut avoir besoin des ventes de son établissement sans pouvoir consulter celles du groupe entier ou les informations individuelles de tous les salariés.
Un document peut contenir autre chose que des informations
Un assistant peut lire des factures, des e-mails ou des pages web. Ces contenus peuvent aussi contenir des instructions destinées à détourner son comportement : lui demander de rechercher des données confidentielles puis de les transmettre, par exemple.
C’est le principe d’une injection de prompt indirecte. Le contenu consulté tente de devenir une instruction pour l’assistant.
Une consigne demandant d’ignorer ces tentatives ne suffit pas. Il faut aussi limiter les données accessibles, contrôler les outils disponibles et encadrer les transmissions vers l’extérieur. Pour une action sensible, une validation humaine apporte un contrôle supplémentaire, à condition de présenter clairement ce qui va être envoyé ou modifié.
Préparer une couche de données adaptée à l’IA
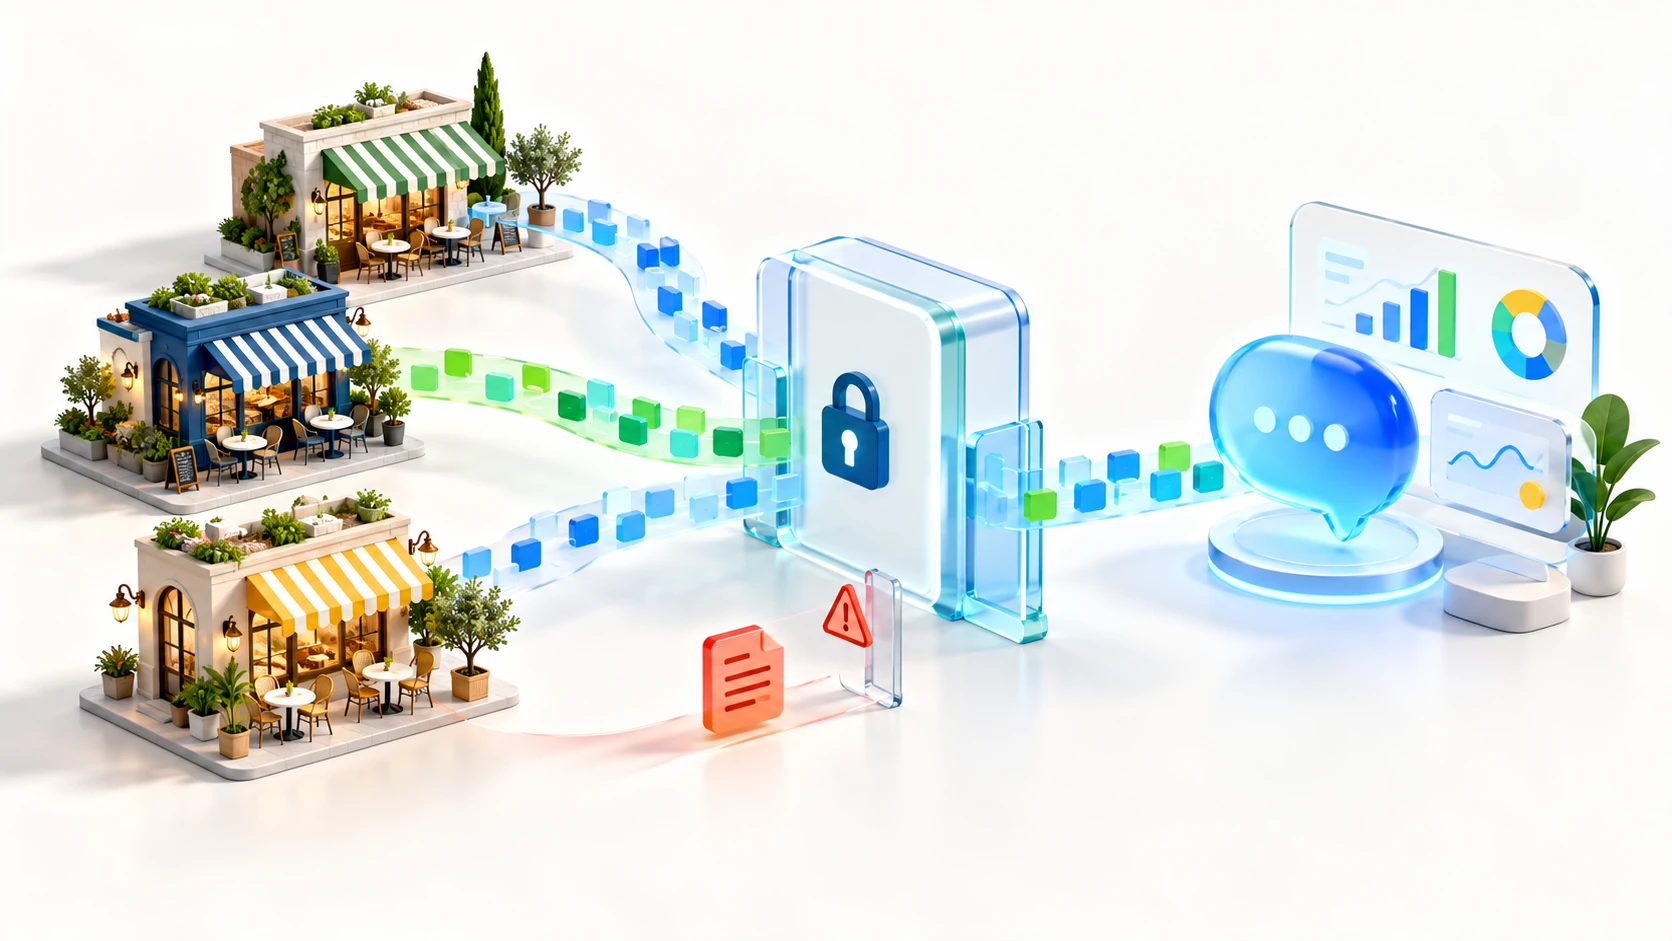
Pour un groupe de restauration, une approche consiste à réunir les informations utiles dans un entrepôt de données structuré : ventes, achats, stocks, coûts du personnel et référentiels des établissements.
Cette couche permet de rapprocher les sources, d’harmoniser les indicateurs et de préparer les données nécessaires à l’analyse. L’assistant peut ensuite y accéder au travers d’outils ciblés : consulter les ventes d’une période, comparer des restaurants autorisés ou récupérer un indicateur de marge.
Chaque outil expose une fonction précise et vérifie les droits de l’utilisateur. On peut ainsi prévoir qu’un directeur régional consulte son périmètre, tandis que la direction générale dispose d’une vue consolidée.
Cette architecture permet également de servir les demandes d’analyse sans ouvrir à l’assistant des fonctions de modification dans la caisse ou les plannings.
Un entrepôt de données concentre toutefois des informations sensibles. Il doit lui aussi être protégé, maintenu et surveillé. Son intérêt dépend de la manière dont les accès sont conçus et contrôlés.
Cinq questions avant la mise en production
La sécurité d’un projet d’IA repose aussi sur les fondamentaux de toute application professionnelle :
- Qui peut accéder à quoi ? Comptes dédiés, droits limités au besoin et authentification multifacteur pour les accès humains sensibles.
- Comment les secrets sont-ils protégés ? Clés et mots de passe hors du code et des journaux, avec une procédure de révocation et de renouvellement.
- Comment les environnements sont-ils maintenus ? Tests séparés de la production, logiciels à jour et services exposés uniquement lorsque c’est nécessaire.
- Peut-on retracer les usages ? Accès et actions journalisés, sans accumuler inutilement de données sensibles.
- Qui intervient en cas de problème ? Un responsable identifié, des accès que l’on sait couper et des sauvegardes dont la restauration a été testée.
Ces réponses doivent être concrètes avant que l’outil devienne indispensable au fonctionnement du groupe.
Passer de la démonstration à un outil durable
Un prototype permet de découvrir les usages qui valent la peine d’être développés. Pour en faire un outil durable, il faut ensuite préparer les données, définir les permissions et organiser la maintenance.
Chez TucoData, nous aidons les groupes de restauration à réunir et structurer leurs données pour le reporting, l’analyse et l’IA. Ce travail commence par vos sources et vos besoins métier, mais aussi par une question essentielle : quelles informations chaque utilisateur et chaque outil doivent-ils pouvoir consulter ?
Vous préparez un projet de données ou d’IA pour votre groupe de restauration ? Échangeons sur vos sources de données et vos besoins d’intégration.
Pour aller plus loin